Die zentrale Botschaft. „In Control“ zu sein bedeutet, auf Fehler und Ausfälle vorbereitet zu sein, statt davon auszugehen, dass sie niemals eintreten. Beginnen Sie mit einer gründlichen Risikoerfassung und -bewertung, weisen Sie Verantwortlichkeiten eindeutig zu und etablieren Sie erprobte Schutzmaßnahmen, bevor ein Vorfall eintritt. Sichere Primärsysteme bleiben unverzichtbar; eine redundante, unabhängige Überwachung bildet die letzte Verteidigungslinie, um schädliche Veränderungen physikalischer Bedingungen zu erkennen und Zeit zum Handeln zu gewinnen – auch bei den Strom- oder Verbindungsausfällen, denen sie konstruktionsgemäß standhalten soll. Halten Sie die gesamte Kette beherrschbar und anpassungsfähig, wenn sich globale Rahmenbedingungen und Bedrohungen verändern: Ziel ist es, irreversible Schäden zu verhindern, nicht lediglich schneller zu reagieren.
Zusammenfassung für die Unternehmensleitung
Jüngste Angriffe auf fernverwaltete Kälteanlagen in Europa zeigen, wie Cybervorfälle physische Betriebsstörungen und finanzielle Verluste verursachen können. Vorrang hat die Schadensvermeidung durch Risikobewertung, angemessene Schutzmaßnahmen und eine erprobte Reaktion – nicht das Vertrauen auf eine nachträgliche Entschädigung. Versicherungen bieten kein lückenloses Sicherheitsnetz: Einschränkungen des Versicherungsschutzes bei Cybervorfällen können je nach Versicherungsbedingungen und Umständen des Vorfalls dazu führen, dass Verluste nicht versichert sind. Schutzmaßnahmen können nicht garantieren, dass Verluste ausbleiben, und Versicherungszahlungen gleichen Reputationsschäden möglicherweise nicht vollständig aus.
Diese Erkenntnis reicht über einen einzelnen Hersteller, eine einzelne Schwachstelle oder Branche hinaus; die Folgen sind jedoch nicht gleichzusetzen. Vorfälle im Einzelhandel und in der Kühllogistik können ersetzbare Warenbestände vernichten und den Geschäftsbetrieb unterbrechen, wobei die oben beschriebenen Einschränkungen des Versicherungsschutzes gelten. In der IVF kann der Verlust von Embryonen von Patientinnen und Patienten eine Behandlungsmöglichkeit dauerhaft zunichtemachen; in Biobanken kann der Verlust jahrzehntelang gesammelter Längsschnittproben Forschungsmaterial vernichten, das sich nicht wiederherstellen lässt. In Blutbanken können beeinträchtigte transfusionsbereite zelluläre Blutprodukte die Verfügbarkeit und die rechtzeitige Patientenversorgung gefährden. Diese Unterschiede sind überall dort relevant, wo vernetzte Hardware Temperatur, Feuchte, Druck, Lüftung oder Gaskonzentrationen steuert, etwa in Laboren, Krankenhäusern, Arzneimittellagern, Reinräumen und Produktionsumgebungen. Führungskräfte müssen wissenschaftliche, klinische und betriebliche Folgen sowie den Vertrauensverlust bei Kunden, Patienten und Partnern bewerten – nicht allein die Wiederbeschaffungskosten.
IT-Verantwortliche können dieses Dokument nutzen, um mit der Geschäftsleitung, der Leitung des Gebäudemanagements oder dem für Risiko und Prüfung zuständigen Ausschuss über Gefährdung, Zuständigkeiten und Nachweise für die Wirksamkeit von Schutzmaßnahmen zu sprechen. Verantwortung wird geteilt; die Auslagerung von Installation oder Wartung überträgt jedoch nicht das Betriebsrisiko des Anlagenbetreibers. Hersteller müssen sichere, dauerhaft unterstützbare Produkte liefern; Integratoren müssen unsichere Architekturen vermeiden; und Wartungsdienstleister müssen privilegierte Fernzugriffe kontrollieren. Kunden müssen wissen, was vernetzt ist, Sicherheitsverantwortlichkeiten klar zuweisen und sich mit Geräten ohne Herstellersupport befassen. Diese Gespräche sollten zu abgestimmten Prioritäten, zugewiesenen Maßnahmen und eindeutigen Entscheidungen bei genehmigungspflichtigen Fragen führen. Vernachlässigte Schutzmaßnahmen gehören als mögliche Ursachen nicht versicherter Verluste und von Reputationsschäden auf die Agenda der Unternehmensleitung – nicht lediglich als IT-Themen.
Auch ein gut abgesichertes Primärsystem kann ausfallen, falsch konfiguriert oder kompromittiert werden. Eine Risikoerfassung und -bewertung muss kritische Prozesse identifizieren, mögliche Ausfälle und deren Folgen bewerten und verhältnismäßige Schutzmaßnahmen festlegen. Für diese Prozesse muss eine redundante, unabhängige Überwachung die physikalischen Bedingungen separat messen, eine unabhängige Alarmlogik anwenden und eine zuverlässige Benachrichtigung, Eskalation und Nachverfolgung unterstützen. Überwachung ergänzt vorbeugende Cybersicherheit; sie ersetzt keine erprobte betriebliche Reaktion in Verantwortung der Einrichtung. Ziel ist es, Zeit zum Handeln zu gewinnen, bevor schädliche Abweichungen irreversible klinische, wissenschaftliche, betriebliche oder finanzielle Verluste beziehungsweise Reputationsschäden verursachen.
Schützen Sie Proben, bevor der Verlust unumkehrbar wird. Jedes Labor, das wertvolle Proben aufbewahrt – nicht nur pharmazeutische Labore –, benötigt eine risikobasierte Schutzstrategie. Identifizieren Sie mögliche Ausfälle und die Folgen eines Probenverlusts und kombinieren Sie anschließend Prävention, redundante unabhängige Überwachung und eine erprobte betriebliche Reaktion. Es geht nicht einfach darum, einen Alarm auszulösen, sondern Menschen Zeit zum Handeln zu verschaffen, bevor Proben irreversibel geschädigt werden.
Ein Cybervorfall mit physischen Folgen
Operational Technology unterscheidet sich von herkömmlicher Büro-IT, weil sie physikalische Bedingungen steuert. Ein kompromittiertes Steuerungssystem kann eine Temperatur verändern, die Lüftung stoppen, einen Alarm unterdrücken oder eine Heizfunktion aktivieren. Die Folgen gehen deshalb über Daten- oder Produktivitätsverluste hinaus: Sie können Produkte, unersetzliche Proben, die Patientenversorgung, die Forschung und die Geschäftskontinuität gefährden.
Die Fernverwaltung erleichtert die technische Betreuung dieser Systeme. Techniker können Fehler diagnostizieren, Einstellungen anpassen und Anlagen an mehreren Standorten warten, ohne reisen zu müssen. Dieser Komfort schafft jedoch zugleich einen Zugang zu leistungsfähigen Steuerungsfunktionen. Erhält eine unbefugte Person Zugriff auf einen übergeordneten Controller, können gewöhnliche Konfigurationswerkzeuge ausreichen, um den Prozess zu stören. Derselbe Zugriff, der eine effiziente Wartung ermöglicht, kann damit zur Quelle physischer Risiken werden.
Die europäischen Vorfälle an Kälteanlagen veranschaulichen dieses Risiko: Öffentlich zugängliche Berichte beschreiben kompromittierte Fernsteuerungen und Änderungen von Betriebsparametern. Behörden empfahlen Organisationen, die direkte Erreichbarkeit aus dem Internet zu beseitigen, die gesamte Konfiguration und die Abtaupläne zu prüfen, die Firmware zu aktualisieren, Standardzugangsdaten zu ändern und den Fernzugriff ausschließlich über eine geschützte Verbindung wiederherzustellen. Das Problem beschränkt sich nicht auf die gewerbliche Kältetechnik; es betrifft auch Einrichtungen, die für lebenswichtiges biologisches Material verantwortlich sind.
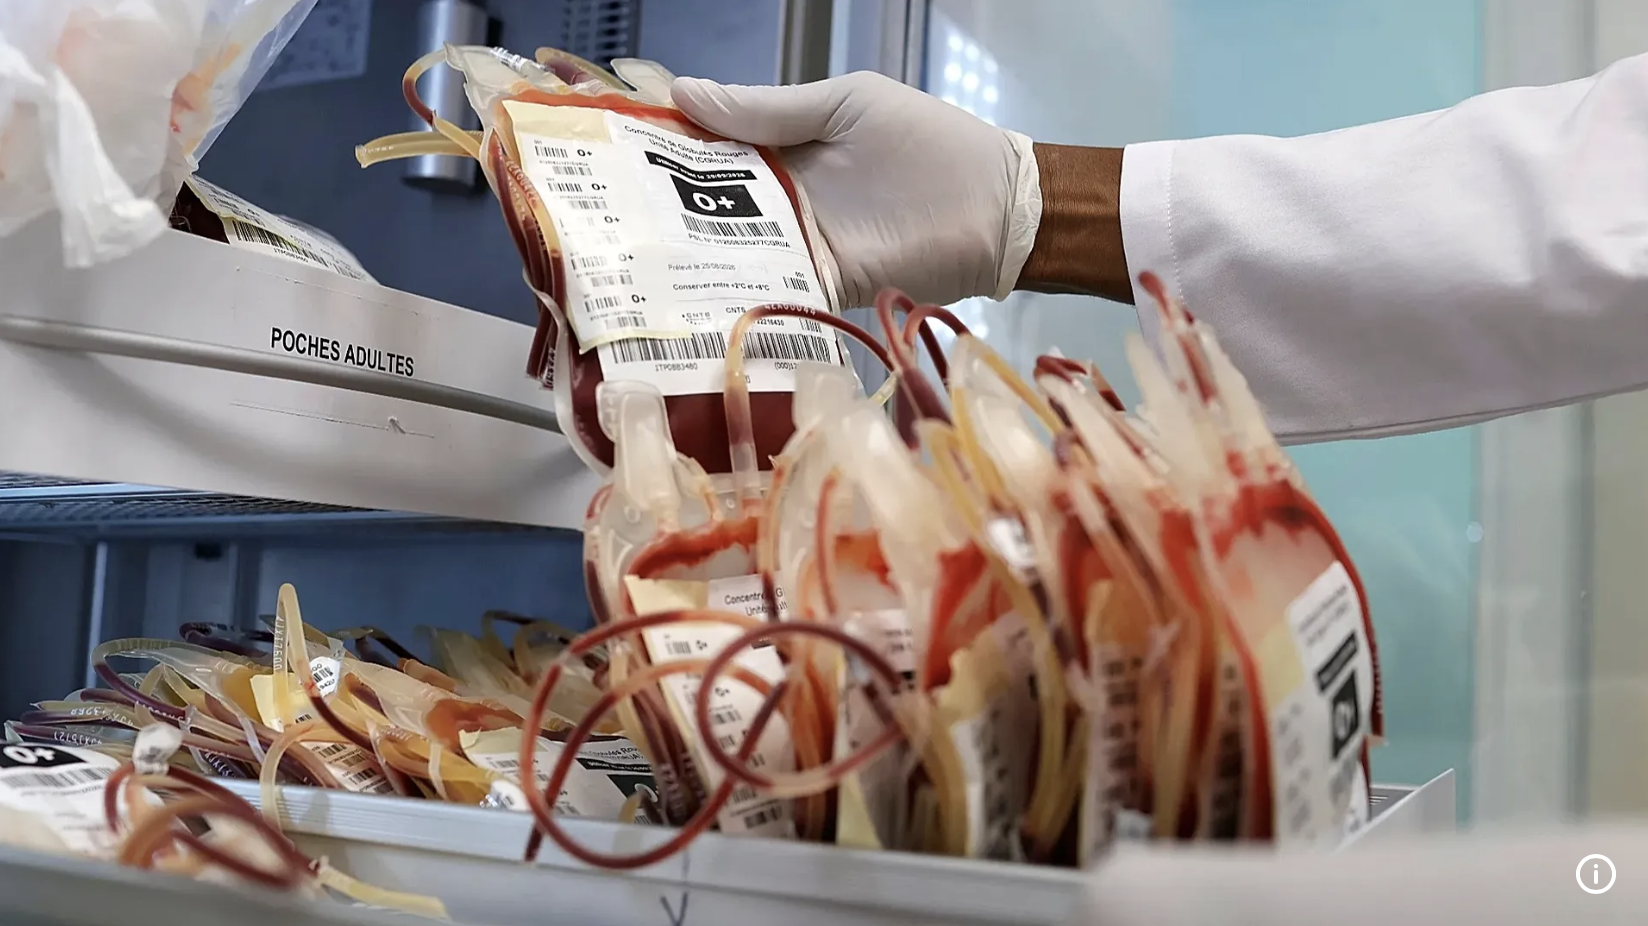
Die Folgen erstrecken sich auch auf Blutspendedienste. In Frankreich veränderte ein Cybersicherheitsvorfall bei einem Kältetechniklieferanten Temperatur- und Abtaueinstellungen in Kühllagern des Blutspendedienstes. Überwachung und Alarme ermöglichten ein schnelles Eingreifen: Produkte und Proben wurden gesichert oder umgelagert; Verluste von Blutprodukten oder gesundheitliche Auswirkungen wurden nicht gemeldet. Im Vereinigten Königreich entstand die Störung an anderer Stelle der Versorgungskette: Ein Cyberangriff auf Pathologiedienstleistungen unterbrach Untersuchungen für Bluttransfusionen und Kreuzproben, erhöhte die Abhängigkeit von Blut der Gruppe 0 und trug zu einem landesweiten Engpass bei.
Diese Vorfälle zeigen unterschiedliche Ausfallpfade, nicht eine einzige Angriffsmethode oder eine gemeinsame Täterschaft. Sie verdeutlichen jedoch, warum zum Schutz von Blutspendediensten sowohl die physischen Lagerbedingungen als auch die digitalen Dienste für eine sichere Versorgung berücksichtigt werden müssen. Die gemeinsame Erkenntnis lautet: Schwachstellen in vernetzten Geräten, Lieferantenzugängen oder unterstützender IT können den Betrieb stören. Operative Resilienz muss daher die gesamte Kette abdecken, nicht nur ein Gerät oder einen Anbieter.
Ein risikobasierter Ansatz muss zudem über ein einzelnes angenommenes Motiv hinausgehen. Relevante Szenarien reichen von Kriminellen, die durch Erpressung Geld erlangen wollen, bis zu vorsätzlicher Sabotage einschließlich möglicher terroristischer Motive. Auch hybride Kriegsführung ist zu berücksichtigen: Der Rat der Europäischen Union nennt Cyberangriffe und Sabotage als Elemente hybrider Bedrohungen. Diese Möglichkeiten sind keine bestätigten Erklärungen für die hier beschriebenen Vorfälle; eine Zuordnung der Täterschaft erfordert Belege. Unabhängig vom Motiv bleibt die betriebliche Anforderung dieselbe: Zugänge absichern, schädliche Veränderungen erkennen und über den gesamten Systemlebenszyklus eine wirksame Reaktion aufrechterhalten.
Security by Design muss auch im Betrieb Sicherheit gewährleisten
Security by Design wird häufig als Prinzip der Produktentwicklung diskutiert. Bei Steuerungssystemen muss es wesentlich weiter reichen. Ein sicheres Produkt kann dennoch unsicher werden, wenn es hinter einem offenen Port installiert, mit gemeinsam genutzten Zugangsdaten konfiguriert, mit veralteter Firmware betrieben oder über einen unkontrollierten Fernzugang gewartet wird. Umgekehrt kann eine gute Netzwerksegmentierung einen Controller, der keine Sicherheitsupdates mehr erhält, nicht dauerhaft kompensieren.
Die Normenreihe IEC 62443 bietet einen Rahmen für die Absicherung industrieller Automatisierungs- und Steuerungssysteme. Sie verbindet Produktsicherheit, Systemarchitektur und betriebliche Verantwortlichkeiten in einem Ansatz geteilter Verantwortung. Hersteller, Integratoren, Dienstleister und Anlagenbetreiber müssen jeweils die Risiken in ihrem Einflussbereich beherrschen und den Schutz über die gesamte Betriebsdauer der Anlage koordinieren. Dieser Rahmen ist daher nicht einfach eine Reihe nachträglich anzuwendender Netzwerkmaßnahmen: Seine Prinzipien müssen die Produktgestaltung prägen und Bestandteil von Integration, Betrieb und laufender Unterstützung bleiben.
Bei Steuerungssystemen, die aus dem Internet oder per Fernzugriff erreichbar sind, muss Sicherheit bereits in der Produktentwurfsphase beginnen und darf nicht erst nach der Installation ergänzt werden. Werden einschlägige IEC-62443-Prinzipien vernachlässigt, können sich Schwächen bei Authentifizierung, Berechtigungstrennung, Eingabeverarbeitung und Aktualisierungsmechanismen im Produkt verankern, die sich allein durch Netzwerksegmentierung oder sorgfältigen Betrieb nicht zuverlässig beheben lassen. Der Entwurf muss eine starke Authentifizierung ohne voreingestellte, gemeinsam genutzte oder vorhersehbare Geheimnisse vorsehen, Konfigurationsrechte von rein lesender Überwachung trennen, wesentliche Änderungen einem einzelnen Benutzer zuordenbar machen und sichere Firmware-Updates mit transparenten Supportzeiträumen ermöglichen. Diese Schutzmechanismen müssen bei Integration, Inbetriebnahme und laufendem Betrieb erhalten bleiben. Die Anwendung der IEC-62443-Prinzipien garantiert allerdings kein fehlerfreies Produkt. Die Fernverwaltung muss geschützte Zugangswege anstelle direkter öffentlicher Erreichbarkeit aus dem Internet nutzen; verbleibende Risiken sind zu dokumentieren und zu bewerten.
Zonen und Conduits: Vertrauensgrenzen kontrollieren
IEC 62443 fasst Komponenten mit gemeinsamen Sicherheitsanforderungen zu Zonen zusammen, die über kontrollierte Conduits verbunden sind. Eine beispielhafte Architektur trennt eine Sensorzone für Messung und Erfassung, eine Steuerungssystemzone für Controller und Aktoren sowie eine Zone für betriebliche Überwachungssysteme mit übergeordneten Anwendungen und Bedienoberflächen. Büro-IT und externe Wartungszugänge können eigene Zonen bilden. Conduits definieren zulässige Quellen, Ziele, Protokolle und Kommunikationsrichtungen; Gateways, Firewalls oder andere Grenzkontrollen setzen diese Vorgaben durch. Mess-, Leitsystem- und Wartungsverbindungen dürfen keinen uneingeschränkten Steuerungszugriff ermöglichen. Diagramme und VLAN-Bezeichnungen allein bieten keinen Schutz: Die Grenzen müssen den Datenverkehr tatsächlich beschränken. Segmentierung begrenzt die Angriffsfläche und die Ausbreitung einer Kompromittierung, repariert jedoch weder verwundbare Controller noch stellt sie die Unabhängigkeit der Überwachung her. Siehe Sicherheitsaspekte von Zonen und Conduits in IEC 62443.
Authentifizierungsumgehung und unsichere Eingabeverarbeitung sind Produktsicherheitsmängel
Die Vorfälle an Kälteanlagen zeigen die physischen Folgen unbefugter Steuerung. Unabhängige Schwachstellenforschung hat die Umgehung der Authentifizierung und Command Injection dokumentiert: Produktsicherheitsmängel in betroffenen Versionen, nicht lediglich Fehler bei der Bereitstellung. Die Umgehung der Authentifizierung setzt Identitätskontrollen außer Kraft; wenn nicht vertrauenswürdige Eingaben zu ausführbaren Befehlen werden können, offenbart dies eine unsichere Eingabeverarbeitung. Hersteller müssen diese Mängel beheben; Segmentierung kann sichere Produkte nicht ersetzen. Schutz erfordert Authentifizierung und Autorisierung auf jedem privilegierten Zugriffsweg, serverseitige Eingabevalidierung und die Trennung von Daten und ausführbaren Anweisungen. Die Forschung belegt Entwurfs- oder Implementierungsfehler, nicht den Ausnutzungsweg bei jedem Angriff. Aktualisierte Firmware, kontrollierter Zugriff und überprüfte Schutzmaßnahmen bleiben notwendig.
Die Forschung von Midnight Blue vom November 2026 unterstreicht diese Unterscheidung: Forschende meldeten mehrere Schwachstellen in Kältesteuerungen, die eine Remotecodeausführung ohne Authentifizierung ermöglichten, auch in der zum Untersuchungszeitpunkt neuesten geprüften Firmware. Allein ein Firmware-Update oder eine Passwortänderung kann deshalb nicht belegen, dass ein öffentlich erreichbares System sicher ist. Die direkte Erreichbarkeit aus dem Internet muss beseitigt werden, ohne auf Patches zu warten; verfügbare Sicherheitsupdates bleiben zugleich Bestandteil einer kontrollierten Lebenszykluspflege. Diese Erkenntnisse untermauern die Notwendigkeit sicherer Produktgestaltung und beschränkter Fernzugriffe.
Vom Rahmenwerk zum Lebenszyklus: Schutz in jeder Phase aufrechterhalten
Diese Prinzipien machen ein Lebenszyklusmodell erforderlich: Ein sicherer Entwurf schafft die Grundlage, doch Installationsentscheidungen, Konfigurationsänderungen, Fernzugriffe oder das Ende des Sicherheitssupports können den Schutz schwächen. Ein glaubwürdiges Sicherheitsmodell muss daher Produktentwurf, Integration, Verifizierung & Validierung, Inbetriebnahme, Fernsupport, Patches & Updates, Reaktion auf Sicherheitsvorfälle sowie den späteren Austausch abdecken. Diese Tätigkeiten sind miteinander verknüpfte Verantwortlichkeiten, keine einmalig bei der Übergabe abgehakte Checkliste. Über den gesamten Lebenszyklus müssen grundlegende IT-Sicherheitsprinzipien, klare Zuständigkeiten und abgestimmte Schutzmaßnahmen bestehen bleiben, damit die Anlage auch unter veränderten Bedingungen sicher, unterstützbar und beherrschbar bleibt.
Abbildung 1: Lebenszyklusmodell für die Sicherheit von Steuerungssystemen.
Wo Organisationen scheitern – und was es kostet
Der Hersteller: Funktionalität ohne sicheren Lebenszyklus
Ein Hersteller schafft die erste Verteidigungslinie. Die Schwäche beginnt, wenn die Fernwartbarkeit Vorrang vor einer sicheren Architektur erhält oder wenn ein Gerät undokumentierte Zugriffsmechanismen, schwache Identitätskontrollen oder eine unzureichende Protokollierung aufweist. Sie entsteht auch, wenn sich Updates nur schwer einspielen lassen oder der Support ohne realistischen Migrationspfad endet.
Die Folgen können weit über ein einzelnes Gerät hinausreichen. Ein übergeordneter Controller kann viele angeschlossene Anlagen verwalten, und ein verbreitetes Produkt wird häufig an zahlreichen Standorten auf die gleiche Weise eingesetzt. Eine einzige Schwäche kann dadurch wiederholt ausnutzbar werden. Hersteller müssen nicht nur daran gemessen werden, ob ein Gerät heute funktioniert, sondern auch daran, ob es während seiner gesamten erwarteten Betriebsdauer sicher, aktualisierbar und unterstützbar bleiben kann.
Hersteller tragen eine besondere Verantwortung, weil Kunden möglicherweise nicht erkennen, wenn Komfort, Kosteneinsparungen oder schwache Standardeinstellungen Sicherheitsabstriche verbergen. Fehlende technische Fachkenntnisse eines Kunden dürfen keine Rechtfertigung für unsichere Produktgestaltung oder unklare Supportzusagen sein. Der EU Cyber Resilience Act (CRA), Verordnung (EU) 2024/2847, verpflichtet Hersteller von Produkten in seinem Anwendungsbereich zu Risikobewertung, Security by Design und sicheren Voreinstellungen, klaren Benutzerinformationen, einem angegebenen Unterstützungszeitraum und dem Umgang mit Schwachstellen während dieses Zeitraums. Dies bekräftigt den Grundsatz, dass Kunden verborgene Schwächen nicht erst selbst entdecken müssen sollten, bevor Hersteller sie beheben. Die wesentlichen CRA-Pflichten gelten ab dem 11. Dezember 2027; die Meldepflichten gelten bereits seit dem 11. September 2026. Die Anwendbarkeit ist für jedes Produkt einschließlich einschlägiger Ausnahmen zu prüfen; der CRA entbindet den Kunden nicht von der Verantwortung für einen sicheren Betrieb.
Der Anlagenbetreiber: Geräte behalten, weil sie noch funktionieren
Funktionsfähige Geräte sind nicht zwangsläufig sicher. Ein Controller kann die Temperatur korrekt regeln, während sein Sicherheitsmodell veraltet ist. Bei vernetzten Geräten mit Einfluss auf kritische Prozesse muss das Ende des Sicherheitssupports einen Austausch, eine Isolation oder eine formell genehmigte kurzfristige Ausnahme mit kompensierenden Schutzmaßnahmen auslösen.
„Das funktioniert bei mir seit zwanzig Jahren. Warum sollten wir eine funktionierende Lösung ändern?“ Dieser beispielhafte Einwand verwechselt bisherige Zuverlässigkeit mit heutigem Schutz. Geräte können unverändert bleiben, während sich Bedrohungen rasch weiterentwickeln. Ihr Weiterbetrieb muss davon abhängen, ob Vernetzung, Support und Schutzmaßnahmen weiterhin zweckmäßig sind, gestützt auf eine dokumentierte Risikoentscheidung – nicht allein auf die bisherige Lebensdauer.
Die Folgen einer Verzögerung lassen sich nicht allein an einer Bestandsabschreibung messen. Einzelhandelswaren mögen ersetzbar sein, auch wenn Betriebsunterbrechungen und Versicherungslücken bestehen bleiben. Embryonen von Patientinnen und Patienten sowie einzigartige Längsschnittproben aus Biobanken sind möglicherweise überhaupt nicht ersetzbar. Der Verlust verwendbarer Blutkomponenten kann die rechtzeitige Transfusionsversorgung unterbrechen. Anlagenbetreiber müssen daher irreversible Verluste, Behandlungsunterbrechungen und wissenschaftliche Folgen bewerten – nicht lediglich den Anlagenbuchwert oder eine mögliche Versicherungszahlung.
Der Integrator: Wenn Fernwartung zur öffentlichen Erreichbarkeit wird
Hersteller und Integratoren können ein und dieselbe Organisation oder getrennte Unternehmen sein. In beiden Fällen gelten beide Verantwortlichkeiten: Fähigkeiten und Grenzen der Produktsicherheit erläutern und eine sichere Installation liefern. Getrennte Lieferanten schaffen zusätzliche Schnittstellen und Übergaben; keine Partei darf annehmen, dass die jeweils andere für ein ungelöstes Risiko zuständig ist.
Öffentliche Erreichbarkeit, weitreichende Portweiterleitungen, wiederverwendete Passwörter und undokumentierte Firewallregeln können ein leistungsfähiges Produkt untergraben. Bei der Übergabe müssen Architektur, Datenflüsse, Berechtigungen, Sicherheitskonfiguration, Protokollierung, Patchzuständigkeit und sichere Isolation dokumentiert werden, damit dem Kunden die Zugriffs- und Änderungsbefugnisse klar sind.
Vom Entwurf bis zum Betrieb müssen der Integrator und der interne oder externe IT-Dienstleister des Kunden Segmentierung, geschützten Fernzugriff, persönliche Konten, Freigaben, Protokollierung, Überwachung und die Einbindung in die Reaktion auf Sicherheitsvorfälle vereinbaren. Die Maßnahmen müssen die Cybersicherheit schützen, ohne kritische Abläufe zu stören.
Nach der Übergabe müssen Kunde, Integrator und IT-Dienstleister die Dokumentation sowie die Zuständigkeiten für Änderungen, Updates, Zugriffsprüfungen, Wiederherstellung und Austausch aufrechterhalten und bei Bedarf den Hersteller einbeziehen. Änderungen an Geräten oder der IT-Umgebung müssen eine abgestimmte Überprüfung auslösen, um Sicherheit und Unterstützbarkeit über den Lebenszyklus zu erhalten.
Der Wartungsdienstleister: Fernzugriff ohne entsprechende Rechenschaftspflicht
Fernwartung gewährt privilegierten Zugriff auf physische Prozesse. Techniker kennen möglicherweise die Geräte, ohne Spezialisten für Cybersicherheit zu sein. Deshalb müssen Dienstleister sicheres Arbeiten durch zugängliche Werkzeuge, Schulungen und Verfahren praktikabel machen. Schutzmaßnahmen müssen Anlagen absichern, ohne Routinewartungen oder dringende Eingriffe zu behindern.
Verwenden Sie personengebundene Konten, starke Authentifizierung, definierte Berechtigungen und protokollierte Sitzungen. Planen Sie einen kontrollierten Notfallzugang, statt Schutzmaßnahmen zu umgehen. Stellen Sie gemeinsam mit dem IT-Dienstleister des Kunden sicher, dass Zugänge effizient erteilt, überprüft und entzogen werden können, auch bei Unterauftragnehmern. Sicherheit muss das Gesamtrisiko verringern, ohne größere betriebliche Probleme zu schaffen.
Für Organisationen im Anwendungsbereich von NIS2 ist der Wartungszugriff Dritter auch eine Compliance-Frage der Lieferkette. Artikel 21 verlangt, dass das Cybersicherheitsrisikomanagement direkte Lieferanten und Dienstleister, Zugriffskontrollen und die Wirksamkeit von Schutzmaßnahmen berücksichtigt. Unkontrollierter oder unüberwachter Fernzugriff kann deshalb je nach geltendem nationalem Recht und Risikoprofil der Organisation eine erhebliche Compliance-Lücke darstellen. Wartungsverträge sollten Zugriffsfreigabe, Authentifizierung, Protokollierung, Überwachung, Entzug von Zugängen und Zuständigkeiten bei Vorfällen definieren und Nachweise vorsehen, dass diese Kontrollen in der Praxis funktionieren.
Interne IT, Gebäudemanagement und Unternehmensleitung: Lücken zwischen Zuständigkeiten
Vernetzte Kälte-, Heizungs-, Lüftungs-, Klima- und Laboranlagen betreffen IT, Gebäudemanagement, Qualität und Betrieb. Mitarbeitende verstehen möglicherweise ihren Zweck, übersehen aber Netzwerkabhängigkeiten, Fernzugriffsrisiken oder Supportanforderungen. Wenn die IT darin Gebäudetechnik sieht, das Gebäudemanagement dem Lieferanten vertraut und die Qualitätsabteilung sich auf Compliance konzentriert, können wesentliche Schutzmaßnahmen ohne durchgängig Verantwortlichen bleiben.
Die Unternehmensleitung muss Zuständigkeiten zuweisen und interne Teams und Anbieter in einem gemeinsamen Risikomanagement mit klaren Abhängigkeiten und Eskalationswegen zusammenführen. Die Auslagerung von Aufgaben überträgt nicht die Rechenschaftspflicht für Betriebsrisiken. Geräte ohne Support, unklare Zuständigkeiten und ungeprüfte Lieferantenzugänge müssen sichtbar bleiben. Entscheidungen über Austausch und unabhängige Überwachung müssen die Ausfallfolgen berücksichtigen, nicht nur die Eintrittswahrscheinlichkeit oder den Anschaffungspreis.
Abbildung 2: Beziehungen und geteilte Verantwortlichkeiten aller Beteiligten.
Zunehmend komplexe Lieferantenkoordination beherrschen
Je mehr Beteiligte eingebunden sind, desto anspruchsvoller wird die Koordination bei der Umsetzung und Aufrechterhaltung einer zuverlässigen Lösung. Jede weitere Partei bringt Schnittstellen, Abhängigkeiten, Freigabeschritte und mögliche Verantwortungslücken mit sich. Eine Änderung, die innerhalb einer Organisation unkompliziert ist, kann eine Abstimmung zwischen mehreren Lieferanten erfordern und damit die Reaktion verlangsamen, wenn sich globale Rahmenbedingungen, Bedrohungen oder betriebliche Anforderungen rasch ändern. Eine Lösung muss deshalb nicht nur danach beurteilt werden, ob ihre einzelnen Komponenten funktionieren, sondern auch danach, ob sich die gesamte Kette innerhalb der verfügbaren Zeit steuern, testen und anpassen lässt.
Organisationen sollten daher erwägen, unnötige Übergaben zwischen Lieferanten zu reduzieren und Lösungsanbieter auszuwählen, die die Kette der operativen Resilienz durchgängig koordinieren können, statt isolierte Komponenten zu verwalten. Innerhalb eines klar definierten vertraglichen Leistungsumfangs sollte der Anbieter die Verantwortung dafür übernehmen, die vereinbarten Schutzmaßnahmen über Entwurf, Integration, Überwachung, Wartung, Eskalation und Wiederherstellung hinweg bereitzustellen und aufrechtzuerhalten. Der Kunde bleibt für die Risikoakzeptanz, betriebliche Entscheidungen und die menschliche Reaktion rechenschaftspflichtig. Ziel sind weniger Lücken zwischen diesen Tätigkeiten und klare Befugnisse, Änderungen schnell zu koordinieren.
Das bedeutet nicht, wesentliche Beteiligte auszuschließen oder anzunehmen, ein einziger Lieferant beseitige sämtliche Risiken. Lieferantenkonsolidierung und unabhängige Überwachung lösen unterschiedliche Probleme: Weniger Übergaben können die Koordination vereinfachen; separate Messung, Alarmauswertung sowie angemessen unabhängige Stromversorgungs- und Kommunikationslösungen verringern dagegen gemeinsame Ausfallrisiken. Jede konsolidierte Lösung muss diese Unabhängigkeit nachweisen, transparente Verantwortlichkeiten und die Aufsicht des Kunden erhalten und einen glaubwürdigen Kontinuitäts- und Ausstiegsplan umfassen. Ziel ist eine einfachere Struktur mit klarerer Rechenschaftspflicht, die im Alltag verlässlich und bei veränderten Umständen anpassungsfähig bleibt.
Warum Prävention allein nicht ausreicht
Gute Cybersicherheit verringert die Wahrscheinlichkeit einer Kompromittierung, kann aber nicht garantieren, dass diese niemals eintritt. Zugangsdaten können gestohlen, ein vertrauenswürdiger Lieferant kann angegriffen und ein System durch einen Konfigurationsfehler offengelegt werden; auch ein berechtigter Techniker kann eine schädliche Änderung vornehmen. Neue Schwachstellen können bestehen, bevor ein Patch verfügbar ist. Selbst ein sicheres Update kann unerwartete betriebliche Auswirkungen haben.
Eine resiliente Gestaltung betrachtet deshalb zwei Fragen gleichzeitig: Wie verhindern wir unbefugten Zugriff? Und wie erkennen wir die physischen Folgen, wenn bei Zugriff, Konfiguration oder Steuerung dennoch etwas schiefgeht? Die erste Frage gehört zur vorbeugenden Sicherheit. Die zweite erfordert eine unabhängige Quelle verlässlicher Zustandsinformationen.
Eine entscheidende Unterscheidung. Ein Alarm, der von demselben Controller erzeugt wird, der gerade manipuliert wird, ist keine vollständig unabhängige Schutzebene. Echte Unabhängigkeit erfordert separate Messung, separate Auswertung und gegebenenfalls eine separate Stromversorgung & einen separaten Kommunikationsweg.
Unabhängige Überwachung als zweite Quelle verlässlicher Zustandsinformationen
Steuerungspfad und unabhängiger Überwachungspfad nebeneinander.
Unabhängige Überwachung liefert eine zweite Quelle verlässlicher Zustandsinformationen, indem sie physikalische Bedingungen getrennt vom primären Controller misst und unabhängig verwaltete Alarmgrenzen anwendet. Der zuvor beschriebene Vorfall beim französischen Blutspendedienst zeigt den praktischen Nutzen von Überwachung, Alarmen und rechtzeitigem Eingreifen: Produkte und Proben wurden gesichert oder umgelagert; Verluste von Blutprodukten oder gesundheitliche Auswirkungen wurden nicht gemeldet. Dieses Ergebnis spricht für eine wirksame Warnung, belegt für sich allein jedoch weder die architektonische Unabhängigkeit noch die Redundanz der beteiligten Systeme.
Wirksame Überwachung muss während der Ausfälle verfügbar bleiben, die sie aufdecken soll. Ein größerer Vorfall kann die Internetverbindung oder Stromversorgung einer gesamten Einrichtung unterbrechen und dadurch sowohl die Primärgeräte als auch deren Alarmkette außer Betrieb setzen. Unabhängige Überwachung benötigt deshalb ausreichend Redundanz, um Warnung und Eskalation unter den in der Risikobewertung identifizierten Störungsszenarien aufrechtzuerhalten. Sie kann weder den ursprünglichen Angriff verhindern noch die gesteuerten Geräte aus eigener Kraft in Betrieb halten.
Redundanz muss sich durch die gesamte Überwachungskette ziehen und darf nicht bei einem zusätzlichen Sensor oder Dashboard enden. Die Risikobewertung muss die Störungsszenarien und die Dauer des autonomen Betriebs festlegen, denen das System konstruktionsgemäß standhalten soll, sowie die Vorkehrungen, die zur Aufrechterhaltung von Messung, lokaler Alarmauswertung, Datenpufferung, Ersatzstromversorgung und alternativen Kommunikationswegen erforderlich sind. Ein Ausweichweg darf nicht auf derselben Verbindung oder Stromquelle beruhen, deren Ausfall er abdecken soll. Es gelten dieselben Prinzipien sicherer Gestaltung und des Lebenszyklusmanagements: Das System muss gewartet, aktualisiert und geprüft werden. Dazu gehören Übungen, bei denen die reguläre Stromversorgung und der Internetzugang abgeschaltet werden und überprüft wird, ob Alarme weiterhin handlungsfähige Personen erreichen. Diese Maßnahmen schaffen die Möglichkeit rechtzeitigen Eingreifens; sie garantieren nicht, dass sich jeder Verlust verhindern lässt. Verbleibende Einschränkungen müssen im Rahmen der Risikobewertung verstanden und akzeptiert werden.
Ein ausgereifteres Betriebsmodell
Ein ausgereiftes Betriebsmodell beginnt mit einer gründlichen Risikoerfassung und -bewertung, nicht mit dem Kauf von Geräten oder der Annahme, dass vorhandene Schutzmaßnahmen ausreichen. Organisationen müssen kritische Prozesse, wertvolle Proben und vernetzte Anlagen identifizieren, deren Abhängigkeiten von Strom, Netzwerken und Lieferanten verstehen und die Folgen eines Ausfalls oder einer Kompromittierung bewerten. Die Bewertung muss klären, welche Risiken Handlungsbedarf auslösen, wer dafür verantwortlich ist und welches Schutz- und Kontinuitätsniveau benötigt wird. Sie bildet die Grundlage für Entscheidungen über sichere Vernetzung, Geräteaustausch, unabhängige Überwachung und menschliche Reaktion.
Fehlen Kunden die Fachkenntnisse, Ressourcen oder Kapazitäten, um diese Arbeit selbst durchzuführen, sollten sie ein spezialisiertes Unternehmen mit nachweislicher Erfahrung und der Fähigkeit beauftragen, ihre betriebliche Umgebung zu bewerten. Die Auswahl sollte sich auf einschlägige Erfahrung, eine klare Bewertungsmethode und Nachweise stützen, dass der Anbieter Erkenntnisse in praktische, beherrschbare Schutzmaßnahmen übersetzen kann, statt lediglich Produkte zu empfehlen. Die Arbeit muss die Betriebs-, IT-, Gebäudemanagement- und Qualitätsteams des Kunden einbeziehen, damit technische Abhängigkeiten und die Folgen eines Proben- oder Leistungsausfalls gemeinsam verstanden werden. Externe Unterstützung stärkt die Bewertung; sie überträgt nicht die Rechenschaftspflicht des Kunden für die Akzeptanz und das Management von Risiken.
Das Ergebnis muss ein dokumentierter, priorisierter Maßnahmenplan mit klaren Verantwortlichkeiten, vereinbarten Fristen und gesicherter Finanzierung sein. Er sollte externe Erreichbarkeit, Zugriffskontrollen, Firmware- und Supportstatus, Lieferantenverantwortlichkeiten, sichere Isolation sowie Unabhängigkeit und Redundanz der Überwachung behandeln. Anschließend müssen die Schutzmaßnahmen durch Tests der Alarmkette, Reaktionsübungen außerhalb der regulären Arbeitszeiten und Prüfungen bei Ausfall der normalen Stromversorgung oder Verbindung verifiziert werden. Risikoerfassung und -bewertung sind fortlaufende Aufgaben: Sie müssen bei Änderungen an Geräten, Lieferanten, Vernetzung oder Bedrohungen überprüft werden, damit der Schutz zur tatsächlichen Betriebsumgebung passt.
XiltriX Resilience unterstützt operative Resilienz
XiltriX Resilience soll operative Resilienz unterstützen, indem es eine unabhängige Überwachungsebene für geschäfts- und versorgungskritische Umgebungen bereitstellt. Sein Beitrag verbindet physische Infrastruktur, intelligente Überwachung und kontinuierliche Betreuung, statt sich auf einen einzelnen Sensor oder eine Softwarefunktion zu verlassen. Diese Elemente unterstützen Erkennung, Benachrichtigung und Nachverfolgung; wirksamer Schutz hängt jedoch auch von der Sicherheit der Primärsysteme des Kunden, seinen Risikoentscheidungen und seiner menschlichen Reaktion ab. Technik und Dienstleistung müssen innerhalb dieses Modells geteilter Verantwortung zusammenwirken.
Infrastructure: die physikalische Realität messen
Dedizierte Überwachungsstationen und Sensoren schaffen einen Messpfad außerhalb der primären Steuerungslogik. Je nach Anwendung kann dies Temperatur, Feuchte, Differenzdruck, Sauerstoff, Kohlendioxid, Türstatus, Gerätealarmkontakte, Stromversorgungsstatus und Kommunikationszustand umfassen. Lokale Pufferung und batteriegestützter Betrieb helfen, bei Störungen Nachweise und Einblick in den Zustand zu erhalten.
Von der physikalischen Messung zur richtigen Reaktion
-
Unabhängige Sensoren messen in Inkubatoren, Kühlschränken und kryogenen Lagern sowie die Raumbedingungen.
-
Dedizierte Überwachungsstationen sorgen für lokale Pufferung und batteriegestützten Betrieb.
-
Sicheres Cloud-Hosting unterstützt Überwachungsdaten, SSO und die REST API.
-
Umgebungsabweichungen werden über den vom Kunden definierten Benachrichtigungs- und Eskalationsweg an das Team der Einrichtung weitergeleitet.
-
Störungen des Überwachungssystems gehen an den technischen Support von XiltriX; der technische Fernsupport rund um die Uhr gehört zu Intelligence.
Abbildung 3: Die Leistungsmerkmale von XiltriX Resilience (www.xiltrix.com)
Intelligence: erkennen und kommunizieren, worauf es ankommt
Die Softwareebene wertet Messungen kontinuierlich aus, verwaltet Alarmschwellen und stellt Dashboards, Benachrichtigungen, Eskalation, Vorfallsberichte und Compliance-Nachweise bereit. Ferndiagnose und Überwachung des Systemzustands helfen, Umgebungsabweichungen von Sensor-, Stromversorgungs- oder Kommunikationsproblemen zu unterscheiden. Die Überwachungsplattform benötigt außerdem sicheres Cloud-Hosting und ein fortlaufendes Software-Lebenszyklusmanagement, damit sie unterstützt bleibt, statt zu einem unkontrollierten Altsystem zu werden.
Intelligence umfasst Software- und OTA-Firmware-Updates sowie technischen Fernsupport rund um die Uhr für das Überwachungssystem selbst. Für die Reaktion auf Umgebungs- und Gerätealarme bleibt der Kunde verantwortlich.
Care: Dienstleistungen vor Ort
Care umfasst Dienstleistungen vor Ort: Installation durch von XiltriX unterstützte Partner, Inbetriebnahme, Validierung, Schulung, Kalibrierung und Wartung.
Technische Überwachungsverantwortung und Reaktion des Kunden
XiltriX ist innerhalb des vereinbarten Leistungsumfangs für die technische Überwachungskette verantwortlich, einschließlich Messung, Datenaufzeichnung, Alarmerzeugung und technischer Zustellung von Benachrichtigungen. Störungen des Überwachungssystems werden vom technischen Support von XiltriX bearbeitet. Das Team der Einrichtung beziehungsweise des Kunden bleibt dafür verantwortlich, Alarmkontakte und Reaktionsverfahren aktuell zu halten, betriebliche Alarme zu quittieren, ihre Bedeutung zu bewerten und rechtzeitig zum Schutz von Proben, Produkten und Patienten zu handeln. Die technische Alarmzustellung stellt keinen betrieblichen Eingriff dar.
Schafft die XiltriX-Überwachung eine zusätzliche Angriffsfläche?
Die Überwachungskonfiguration von XiltriX trennt Messung und Steuerung: Pt1000-Sensoren, 4–20-mA-Signale und potenzialfreie Kontakteingänge erfassen physikalische Bedingungen unabhängig vom primären Regelkreis oder von SPS. In dieser Konfiguration ist weder eine Aktorverbindung noch eine Verbindung mit Schreibzugriff auf Controller vorgesehen: Die Überwachung kann weder Sollwerte aus der Ferne verändern noch Kälteaggregate abschalten. Die verschlüsselte Telemetrie nutzt ausgehend initiierte Verbindungen; eingehende Firewallports oder Portweiterleitungen sind nicht erforderlich. Zu den Bereitstellungsoptionen gehören ein dediziertes, durch eine Firewall segmentiertes VLAN oder ein ausschließlich mobilfunkbasierter, vom Einrichtungsnetz getrennter Kommunikationspfad – keine echte physische Netztrennung im Sinne eines Air Gap. Das IT-/Sicherheitsteam des Kunden muss die tatsächlich eingerichteten Datenflüsse, die Isolation und das Fehlen von Steuerungspfaden vor der Freigabe überprüfen.
Wichtiger Hinweis. XiltriX Resilience darf nicht als Grund dargestellt werden, einen unsicheren primären Controller zu dulden. Es ist eine Ebene eines gestaffelten Schutzkonzepts, die die Abhängigkeit von einem einzelnen Controller, Netzwerk, Kommunikationsweg oder Dienstleistungsunternehmen reduziert. Die primäre Umgebung muss weiterhin abgesichert, mit Patches versorgt und bei Supportende ersetzt werden.
Fragen, die Führungskräfte beantworten können sollten
Führungskräfte in jedem Unternehmen müssen „In Control“ sein, nicht nur in pharmazeutischen oder anderen stark regulierten Umgebungen. Das bedeutet, die Risiken der Organisation, die Folgen eines Ausfalls und die verfügbaren Möglichkeiten zur Risikominderung zu verstehen. Es verlangt weder die Beherrschung jedes technischen Details noch die Beseitigung aller Risiken. Es erfordert eine aktuelle Risikoerfassung und -bewertung, fundierte Entscheidungen über verhältnismäßige Schutzmaßnahmen, klare Zuständigkeiten und Nachweise für deren Wirksamkeit. Führungskräfte müssen das nach der Risikominderung verbleibende Risiko verstehen und ausdrücklich entscheiden, ob es akzeptabel ist.
Der Test „Wissen, Erreichen, Handeln“: Würden wir bei einer Kompromittierung des primären Controllers und einem Ausfall der normalen Stromversorgung und des Internetzugangs die physikalischen Bedingungen unabhängig kennen, eine verantwortliche Person erreichen und handeln, bevor irreversible Schäden entstehen? Für ein Bestehen sind eine nachgewiesene unabhängige Messung, ein getesteter Benachrichtigungs- und Eskalationsweg und eine Reaktion in Verantwortung der Einrichtung erforderlich, die innerhalb der im bewerteten Szenario verfügbaren Zeit abgeschlossen wird. Ein Alarm allein reicht nicht aus.
Die wesentlichen Fragen sind praktischer Natur: Welche vernetzten Systeme können einen kritischen Prozess beeinflussen, und wer kann auf sie zugreifen? Wird der Zugriff individuell authentifiziert und protokolliert? Wann endet der Sicherheitssupport, und lassen sich Geräte sicher isolieren? Was geschieht, wenn Strom, Internetverbindung oder ein wichtiger Lieferant ausfallen? Welche vorbeugenden Kontrollen, unabhängige Überwachung und Wiederherstellungsvorkehrungen können die Folgen begrenzen, und wer reagiert außerhalb der regulären Arbeitszeiten? Wo Fachwissen fehlt, sollten Führungskräfte qualifizierte Unterstützung hinzuziehen und zugleich die Aufsicht behalten. „In Control“ zu sein bedeutet, diese Entscheidungen erläutern und ihre konsequente Umsetzung nachweisen zu können, statt einfach anzunehmen, dass die IT oder ein Lieferant alles geregelt hat.
Die europäische Cybersicherheitsgesetzgebung verleiht dieser Rechenschaftspflicht für Organisationen in ihrem Anwendungsbereich eine rechtliche Dimension. Artikel 20 der NIS2-Richtlinie verpflichtet die Mitgliedstaaten sicherzustellen, dass die Leitungsorgane wesentlicher und wichtiger Einrichtungen Cybersicherheitsrisikomanagementmaßnahmen billigen, deren Umsetzung überwachen und für Verstöße gegen diese Pflichten haftbar gemacht werden können. Er verlangt außerdem Schulungen für Mitglieder der Leitungsorgane. Die anwendbaren Pflichten und Haftungsmechanismen sind anhand des nationalen Umsetzungsrechts zu prüfen; diese Bestimmungen gelten nicht unterschiedslos für jedes Unternehmen.
Der Cyber Resilience Act (CRA), Verordnung (EU) 2024/2847, legt unabhängig davon Produktsicherheitsverantwortlichkeiten für Hersteller von Produkten in seinem Anwendungsbereich fest, darunter Risikobewertung, Security by Design und sichere Voreinstellungen sowie der Umgang mit Schwachstellen während des angegebenen Unterstützungszeitraums. Führungskräfte betroffener Hersteller müssen sicherstellen, dass ihre Organisationen diese Verantwortlichkeiten erfüllen können; der CRA darf nicht so dargestellt werden, als begründe er dasselbe persönliche Haftungsregime für die Unternehmensleitung wie NIS2. Die CRA-Meldepflichten gelten seit dem 11. September 2026; die wesentlichen Pflichten gelten ab dem 11. Dezember 2027. Führungskräfte sollten klären, welche Regeln für ihre Organisation und Produkte gelten, und bei Bedarf Rechtsberatung einholen. Der übergeordnete Führungsgrundsatz bleibt für jedes Unternehmen relevant: die Gefährdung verstehen, geeignete Maßnahmen zur Risikominderung wählen und Nachweise einer fundierten Aufsicht aufbewahren.
Fazit
Die europäischen Vorfälle an Kälteanlagen sind kein Grund, auf die nächste Warnung zu warten. Sie zeigen, wie Fernzugriff, Altgeräte und zersplitterte Verantwortlichkeiten aus einer digitalen Kompromittierung einen physischen Verlust machen können. Der Druck dürfte weiter steigen: Das britische National Cyber Security Centre geht davon aus, dass KI Häufigkeit und Intensität von Cyberbedrohungen mit an Sicherheit grenzender Wahrscheinlichkeit erhöhen wird und Umfang sowie Auswirkungen von Eindringversuchen bis 2027 sehr wahrscheinlich zunehmen werden. Mit häufigeren und effizienteren Angriffen laufen Organisationen Gefahr, mit dem erforderlichen Aufwand für Erkennung, Koordination und Reaktion nicht mehr Schritt halten zu können. Darauf zu setzen, dass Menschen nach jedem Vorfall schneller reagieren, ist keine nachhaltige Schutzstrategie.
Führungskräfte in jedem Unternehmen müssen bereits vor Beginn eines Vorfalls „In Control“ sein. Das erfordert eine aktuelle Risikoerfassung und -bewertung, ausdrückliche Entscheidungen über Risikominderung und klare Rechenschaftspflichten über Hersteller, Integratoren, Wartungsdienstleister und interne Teams hinweg. Geräte ohne Support und unklare Lieferantenzugänge müssen angegangen werden; sie dürfen nicht geduldet werden, nur weil die Anlage noch funktioniert. Wo Fachkenntnisse fehlen, muss qualifizierte Unterstützung hinzugezogen werden. Ziel ist es, die Gefährdung zu reduzieren und vermeidbare Verzögerungen zu beseitigen, bevor eine schädliche Veränderung eine dringende Reaktion erfordert.
Dennoch darf Prävention nicht die einzige Barriere zwischen einem Angriff und irreversiblen Schäden sein. Unabhängige Überwachung bildet die letzte Verteidigungslinie zur Erkennung schädlicher Veränderungen physikalischer Bedingungen. Ihre Stromversorgungs-, Kommunikations- und Eskalationsvorkehrungen müssen den Ausfällen standhalten, die sie aufdecken soll. Diese Vorkehrungen müssen gemeinsam mit den handlungsbefugten Personen erprobt werden. Mit zunehmendem Angriffsdruck verbraucht jede vermeidbare Verzögerung Zeit, die zum Schutz von Proben, Produkten und Dienstleistungen benötigt werden könnte. Resilienz muss im Voraus gestaltet, gepflegt und eingeübt werden: Sobald physische Schäden beginnen, gibt es möglicherweise keine zweite Chance.
Abschließender Gedanke. Operative Resilienz beginnt mit der Annahme, dass Ausfälle eintreten werden. Sie erfordert erprobte Maßnahmen zur Risikominderung, die Probleme frühzeitig erkennen, ihre Folgen begrenzen und Zeit zum Handeln schaffen sollen, bevor irreversible Schäden entstehen. Diese Schutzmaßnahmen müssen anpassungsfähig bleiben, wenn sich globale Rahmenbedingungen, Bedrohungen und betriebliche Anforderungen rasch verändern.
Quellenverzeichnis
-
Wikipedia, Operational Technology (Begriffsdefinition als Hintergrundinformation). Abgerufen am 5. November 2026.
-
CERT-FR, CERTFR-2026-ALE-012, Sicherheitsvorfall gegen Fernsteuerungen von Kälteanlagen, 12. Oktober 2026, aktualisiert am 16. Oktober 2026. Abgerufen am 18. November 2026.
-
Normenreihe EN IEC 62443: Teil 4-1, Anforderungen an den Lebenszyklus für eine sichere Produktentwicklung; Teil 2-4, Anforderungen an das Sicherheitsprogramm von IACS-Dienstleistern; und Teil 3-3, Systemsicherheitsanforderungen und Sicherheitsstufen. Ergänzender Überblick: NEN, IEC 62443: Industrielle Cybersicherheit. Abgerufen am 5. November 2026.
-
Richtlinie (EU) 2022/2555 (NIS2), Artikel 20–21: Unternehmensführung und Cybersicherheitsrisikomanagementmaßnahmen. Abgerufen am 5. November 2026.
-
Europäische Kommission, Cyber Resilience Act – Hersteller und Cyber Resilience Act: Zeitplan für die Anwendung. Abgerufen am 5. November 2026.
-
UK National Cyber Security Centre, Auswirkungen von KI auf die Cyberbedrohung von heute bis 2027, 2025. Abgerufen am 5. November 2026.
-
Établissement français du sang (EFS), Erklärung zum Cybersicherheitsvorfall bei einem Lieferanten von Kälteanlagen, November 2026. Abgerufen am 5. November 2026.
-
NHS England – London, Aktuelle Medienerklärung zum Cyberangriff auf Synnovis. Abgerufen am 5. November 2026.
-
Rat der Europäischen Union, Hybride Bedrohungen. Abgerufen am 5. November 2026.
-
NIS2 Info, NIS2-Richtlinie: Artikel 20 – Unternehmensführung (sekundäre Wiedergabe der Bestimmung; die amtliche Richtlinie ist oben aufgeführt). Abgerufen am 5. November 2026.
-
NU.nl, Bericht über Cyberangriffe auf Kälteanlagen und den Versicherungsschutz für verdorbene Warenbestände (in der Zusammenfassung für die Unternehmensleitung verlinkt).
-
XiltriX International, Unternehmenswebsite (in Abbildung 3 verlinkt).
-
Jaatun et al., Sicherheitsaspekte von Zonen und Conduits in IEC 62443, Journal of Cybersecurity and Privacy, 2026, 6(2), 52. Abgerufen am 18. November 2026.
-
Claroty Team82, Den Controller einfrieren, die Lebensmittel auftauen: Aufdeckung von Schwachstellen in Danfoss-Kältesteuerungen, 9. August 2026. Abgerufen am 18. November 2026.
-
Claroty, Aus dem Internet erreichbare Kältesteuerungen in Einrichtungen mit mehreren Standorten finden und absichern, 4. November 2026. Abgerufen am 18. November 2026.
-
Midnight Blue, Untersuchung mehrerer Schwachstellen in Kältesteuerungen, die Remotecodeausführung vor der Authentifizierung ermöglichen, November 2026. Abgerufen am 18. November 2026.
-
Centre for Cybersecurity Belgium, Sicherheitshinweis zu sechs neu gemeldeten Schwachstellen in Kältesteuerungen und zur sofortigen Verringerung der Erreichbarkeit, 12. November 2026. Abgerufen am 18. November 2026.